Scoprire quanti siti girano su un singolo indirizzo ip
Marco Vaccaro - 📅 10/11/2026 - ← Torna a Root Note
..diario di bordo, 10 Novembre 2026
Stavo preparando la migrazione del sito di un cliente, bloccato da anni su un piano di hosting condiviso a basso costo, verso un VPS dedicato pulito. Guardando i log di rete, ho isolato l'indirizzo IP del server di partenza. Prima di staccare la spina e spostare i puntamenti DNS, volevo dimostrare al cliente il livello di saturazione della vecchia macchina. Interrogando l'IP nudo dal browser o via terminale ottenevo in risposta solo una pagina di cortesia del pannello di controllo o il certificato SSL del sito principale configurato di default. Mi serviva estrarre la mappa catastale completa per vedere esattamente con quanti (e quali) altri siti stavamo condividendo le risorse, la banda e il rischio.
Molti pensano che a un indirizzo IP corrisponda un solo sito web. Nella realtà dell'hosting moderno, un singolo server fisico può ospitare decine, centinaia o migliaia di domini diversi. È il principio dell'hosting condiviso: l'indirizzo IP è il numero civico del condominio, i siti web sono i singoli appartamenti.
Per farsi un'idea di quanto sia affollato quel server e mappare la lista di tutti i domini che vi si appoggiano, interrogare direttamente la macchina è inutile a causa del Server Name Indication (SNI). Se bussi all'IP nudo e crudo senza specificare un nome a dominio, il server web non sa a quale "appartamento" vuoi suonare. Di conseguenza, applica una regola di fallback e ti consegna il certificato o la pagina del sito configurato di default (spesso l'hostname del pannello di controllo), nascondendoti l'esistenza di tutti gli altri.
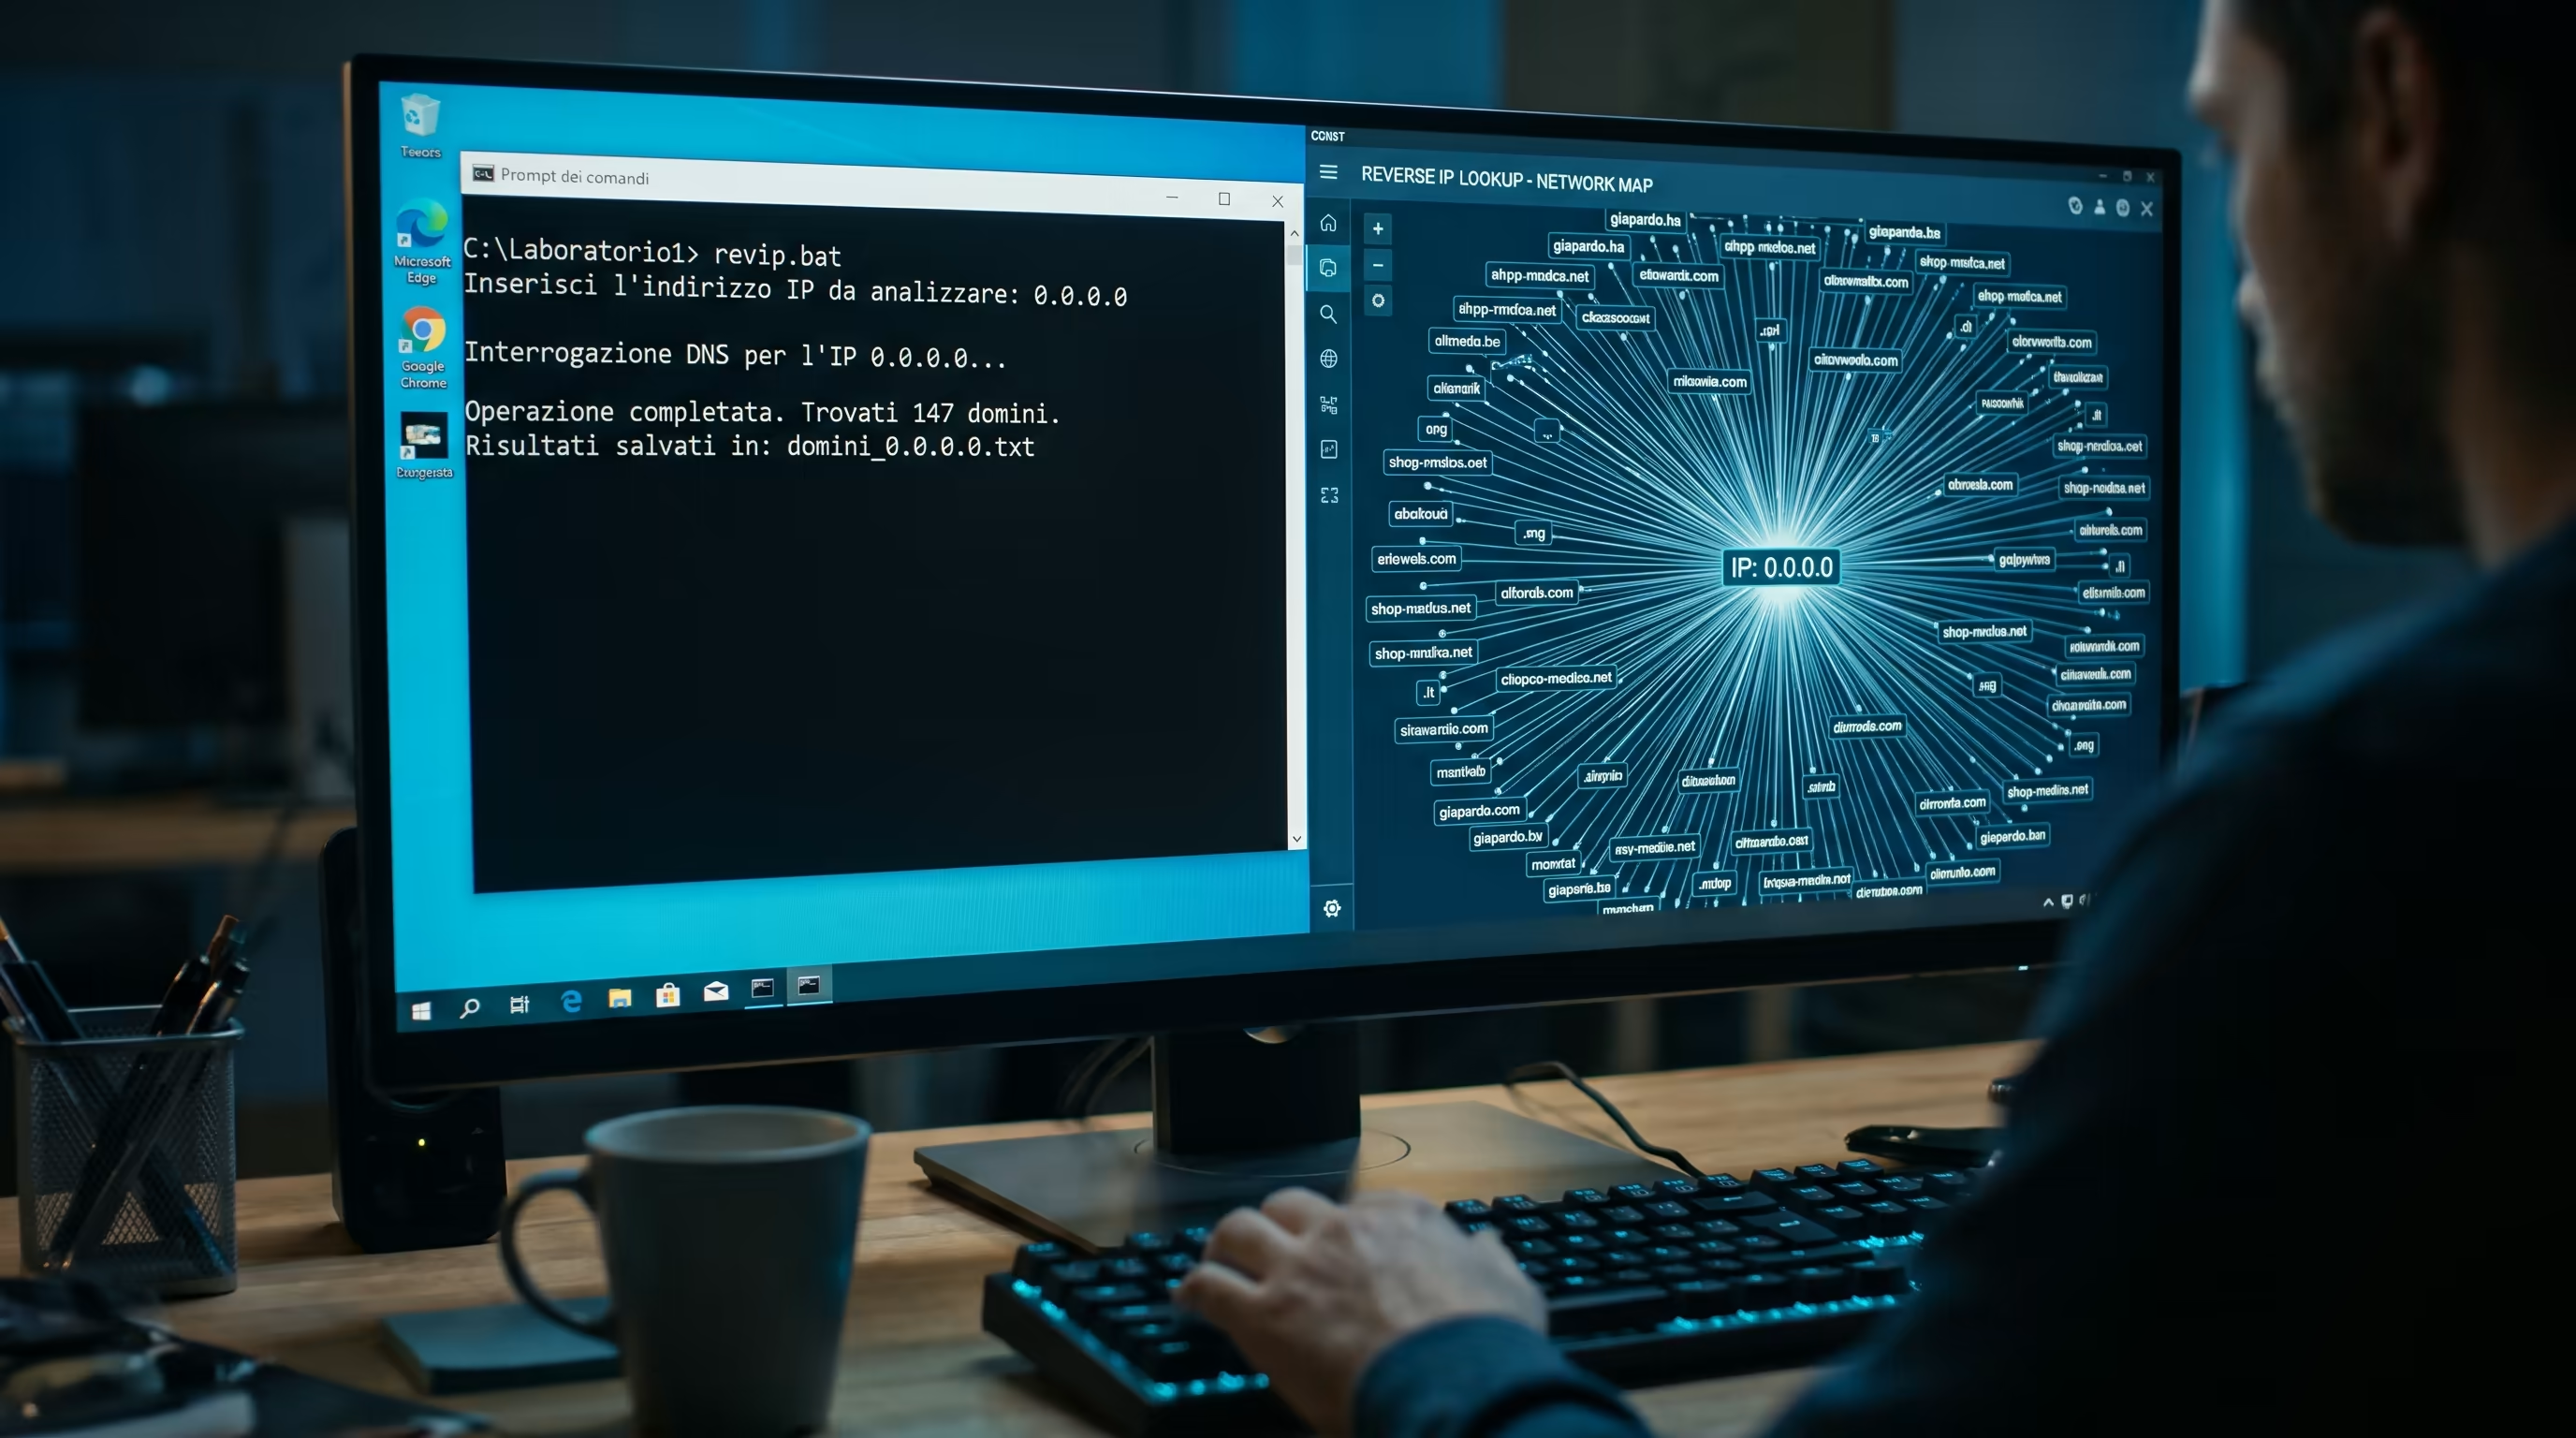
La soluzione per ottenere l'elenco completo è aggirare il server e interrogare i registri pubblici.
Il metodo del reverse ip lookup
Invece di bussare alla porta della macchina, si interrogano i database globali che tracciano i record DNS (le "Pagine Gialle" di Internet). Sfruttando API pubbliche come quella di HackerTarget, si esegue il percorso inverso: fornisci l'indirizzo IP e chiedi al database di restituirti tutti i nomi a dominio che, nei loro archivi, puntano verso quello specifico indirizzo.
Il risultato è una lista cruda contenente tutti i domini associati a quell'IP che il database è riuscito a mappare nel tempo. Questo approccio offre due vantaggi netti:
-
Visione d'insieme: Rivela la reale mole di siti ospitati su quel nodo, dandoti subito l'idea di quanti servizi dipendano dalla stessa infrastruttura.
-
Ricognizione invisibile: È un'operazione passiva (OSINT). Poiché interroghi un archivio esterno di terze parti e non il server reale, il firewall o l'IDS del bersaglio non registreranno mai il tuo indirizzo IP.
Lo script nativo per windows
Per automatizzare l'estrazione su Windows, senza dover installare sottosistemi Linux o combattere con i permessi di esecuzione, puoi usare uno script Batch puro. Sfrutta il comando curl.exe (incluso nelle versioni recenti di Windows) e usa findstr per filtrare ed escludere i messaggi di errore dell'API, salvando un file di testo pulito.
Crea un file di testo, chiamalo revip.bat e incollaci questo codice:
@echo off
set /p TARGET="Inserisci l'indirizzo IP da analizzare: "
if "%TARGET%"=="" (
    echo Errore: nessun IP inserito. Annullamento.
    exit /b 1
)

set OUTFILE=domini_%TARGET%.txt
echo Interrogazione DNS per l'IP %TARGET%...

:: Esegue curl e filtra gli errori noti dell'API
curl.exe -s "https://api.hackertarget.com/reverseiplookup/?q=%TARGET%" | findstr /V /I /C:"error" /C:"api count exceeded" /C:"no records found" /C:"no dns a records" > "%OUTFILE%"

:: Controlla se il file salvato pesa 0 byte
for %%A in ("%OUTFILE%") do if %%~zA equ 0 (
    echo Nessun dominio valido trovato o limite API raggiunto.
    del "%OUTFILE%"
) else (
    echo Operazione completata. Risultati salvati in: %OUTFILE%
)
Basta un doppio clic o digitare revip nel Prompt dei comandi per eseguirlo. Ti chiederà l'IP e sputerà fuori il file con l'elenco.
Il punto cieco: i domini troppo nuovi
L'unico limite strutturale di questo metodo è la latenza di indicizzazione del database di terze parti. L'API restituisce uno storico, non un'istantanea al millisecondo. Se un amministratore ha configurato un nuovo dominio puntandolo su quell'IP da un paio d'ore, o se si tratta di un sito fantasma completamente privo di traffico e link in entrata, il radar di HackerTarget potrebbe non averlo ancora intercettato.
Mappare i domini in questo modo serve a capire le dipendenze dell'infrastruttura. Sapere che su un singolo IP girano centinaia di siti certifica che quel nodo è un Single Point of Failure: se la macchina va giù per un guasto hardware, o se subisce un attacco DDoS mirato a uno solo dei residenti, l'impatto distruttivo si estenderà a cascata su tutti gli altri.